Svijet
SAD za ubrzanje ZAPLJENE RUSKE IMOVINE vrijedne 300 miliona dolara

SAD su predložile da radne grupe iz zemalja G7 istraže načine za zapljenu 300 milijardi dolara vrijedne zamrznute ruske imovine, izvijestio je danas Fajnenšel tajms.
SAD, uz podršku Velike Britanije, Japana i Kanade, predložile su da se krene dalje sa pripremnim radnjama, kako bi opcije bile spremne za razmatranje lidera G7 na potencijalnom sastanku oko 24. februara, kada će biti dvogodišnjica od početka ruskog napada na Ukrajinu, navodi se u izvještaju, prenosi Rojters.
Nakon početka sukoba u Ukrajini, Evropska unija i zemlje G7 zamrzle su gotovo polovinu ruskih deviznih rezervi – oko 300 milijardi dolara.
Kremlj je ranije saopštio da Moskva ne prihvata nezakonitu zapljenu ruske imovine i smatra je izuzetno štetnom za globalni finansijski sistem i istakao da su Evropa i SAD svjesne da će nezakonita zaplena ruske imovine “imati pravne posledice po one koji su je pokrenuli i sproveli”.




Svijet
PUŠILIN OPTUŽIO UKRAJINU ZA RATNI ZLOČIN: Tvrdi da ruske zarobljenike koriste kao bombaše samoubice
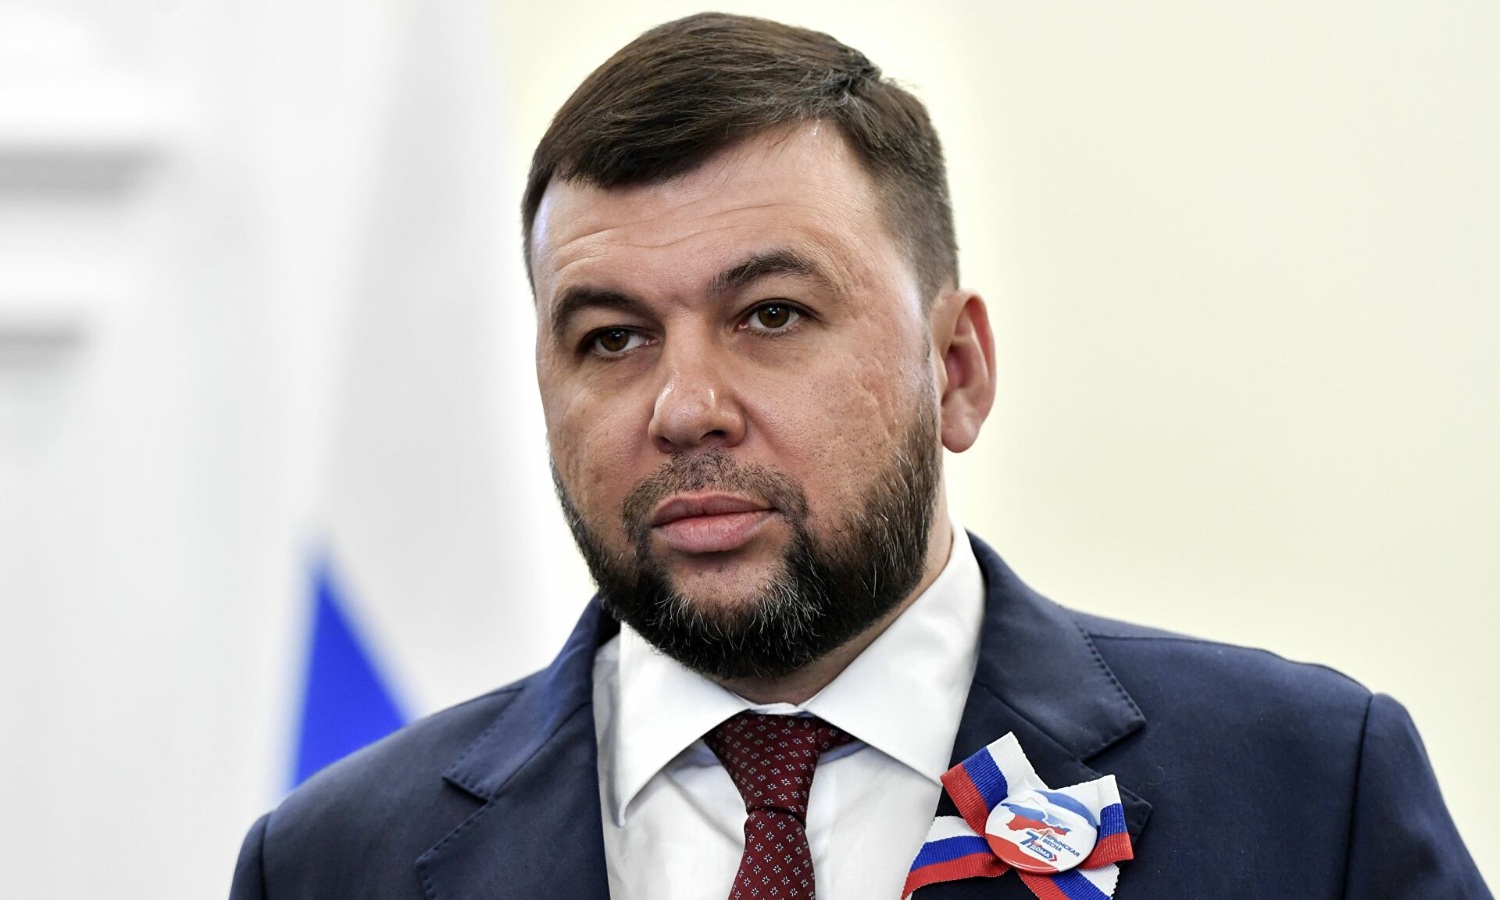
Korišćenje ruskih ratnih zarobljenika kao bombaša samoubica od strane Ukrajine je ozbiljan ratni zločin, rekao je lider Donjecke Narodne Republike Denis Pušilin.
“Ovo je kršenje humanitarnog prava, ovo su zaista veoma ozbiljni ratni zločini, govorimo o korišćenju ratnih zarobljenika kao bombaša samoubica”, naveo je Pušilin u intervjuu za TASS.
On je dodao činjenice o ovom pitanju ignorišu međunarodni mediji, javnost i organizacije za ljudska prava.
Svijet
Kako je otkrivena velika mana u KODU INTERNETA?
Vještačka inteligencija ubrzava pronalaženje potencijalnih grešaka, ali ne znači da će svaka prijava biti tačna, niti da se svaka greška može jednostavno otkloniti.
Zbog ozbiljnog bezbjednosnog propusta, prošle sedmice privremeno su ugašeni pojedini državni sajtovi u Njemačkoj, Francuskoj, Belgiji, Holandiji, Finskoj i Češkoj.
Američka Nacionalna bezbjednosna agencija (NSA) i tim Evropske unije za odgovor na računarske incidente (CERT-EU) preporučili su da se sistemi koji ne mogu odmah da budu zaštićeni privremeno isključe sa interneta.
Uzrok je bila greška u PHP-u, programskom jeziku na kojem radi veliki dio interneta. Prema podacima W3Techsa, koristi ga gotovo sedam od deset sajtova za koje je poznato kojim su programskim jezikom napravljeni. Na PHP-u se zasnivaju i popularne platforme poput WordPressa, kao i softver koji koristi Vikipedija. Zbog novootkrivenih propusta, i Fondacija Vikimedija privremeno je isključila pojedine sisteme.
Ono što ovaj slučaj čini posebno zanimljivim jeste način na koji je problem otkriven.
Istraživači su uz pomoć vještačke inteligencije uspeli da pronađu i ispitaju ozbiljne slabosti koje su godinama promicale stručnjacima. Time su oni koji štite sisteme dobili priliku da reaguju prije napadača. Međutim, propusti u pripremi i objavljivanju bezbjednosnih ispravki pokazali su koliko se ta prednost brzo može izgubiti.
Greška je postojala u sistemu godinama
PHP je programski jezik koji omogućava da sajtovi obavljaju različite funkcije, od prijavljivanja korisnika i pretraživanja sadržaja do pristupa bazama podataka. Za razliku od onoga što korisnik vidi na ekranu, veliki dio njegovog posla odvija se u pozadini, na serveru.
Problem nastaje kada se ozbiljna greška nalazi u samom programskom jeziku, a ne u pojedinačnom sajtu. U takvoj situaciji mogu biti ugroženi i sistemi čiji su vlasnici poštovali sva pravila i vodili računa o bezbjednosti.
U ovom slučaju otkrivene su dvije kritične ranjivosti koje su, pod određenim uslovima, omogućavale napadačima da bez lozinke izvršavaju komande na serveru. To je moglo da dovede do preuzimanja kontrole nad sistemom, krađe podataka ili prekida rada servisa. Hitne bezbjednosne ispravke za ove programe objavljene su 21. oktobra.
Prema navodima kompanije Wiz, koja je učestvovala u istraživanju, problematični dijelovi programskog koda postojali su duže od deset godina.
Još zanimljivije je to što su programeri PHP-a prve naznake jednog od problema uočili još 2024. godine. Međutim, tada nisu uspjeli da utvrde kako bi neko mogao da ga iskoristi za stvarni napad. Razmatrano je više načina da se greška otkloni, ali je svako rješenje nosilo određene rizike, pa se donošenje odluke odužilo.
PHP Foundation, neprofitna organizacija koja podržava razvoj ovog programskog jezika, priznala je da je kašnjenje bilo posljedica problema u načinu odlučivanja, ali i nedostatka ljudi i sredstava.
Situacija se promijenila u avgustu 2026. godine, kada su istraživači, koristeći modele vještačke inteligencije kompanija OpenAI i Google, pokazali kako se postojeće slabosti mogu iskoristiti za napad.
Kompanija Wiz tvrdi da je jedan njen istraživač, uz pomoć vještačke inteligencije, za nedjelju dana uspio da uradi ono za šta bi ranije timu vrhunskih stručnjaka bili potrebni mjeseci. To je procjena same kompanije, koju nije moguće nezavisno potvrditi, ali dobro pokazuje koliko se brzo mijenjaju mogućnosti za pronalaženje bezbjednosnih propusta.
Vještačka inteligencija tako nije samo pomogla da se pronađe greška, nego i da se vidi kako je moguće iskoristiti ove propuste.
To baš pojačava važnost sajber bezbjednosti, tako da alati koji stručnjacima omogućavaju da brže otkrivaju ranjivosti mogu pomoći i napadačima da ih pronađu i iskoriste.
Kada su istraživači u avgustu prijavili otkrivene propuste, dogovoreno je da detalji ostanu poverljivi dok ne budu spremne bezbjednosne ispravke. Takav postupak je uobičajen u sajber bezbjednosti. Cilj je da proizvođači softvera i vlasnici sistema dobiju dovoljno vremena da otklone problem prije nego što informacije o njemu postanu dostupne napadačima.
Međutim, ovog puta plan nije sproveden do kraja.
Dan prije objavljivanja ispravki, na internetu su se pojavile prve informacije o ranjivostima. Iste večeri jedna od kompanija koje su učestvovale u istraživanju greškom je objavila snimak na kojem je prikazano kako se propust može iskoristiti za napad.
Iako je snimak brzo uklonjen, već je bio preuzet i počeo je da se širi internetom. Prema navodima PHP Foundation, to je ubrzalo razvoj alata za iskorišćavanje ranjivosti.
Problemi se tu nisu završili. Sljedećeg jutra druga kompanija je, mimo dogovorenog rasporeda, objavila verziju softvera koja je već sadržala ispravke. Na taj način napadači su dobili dodatnu mogućnost da proučavanjem izmjena otkriju gdje se tačno nalazio problem, dok veliki broj korisnika još nije mogao da instalira zvanično ažuriranje.
Ispostavilo se, međutim, da su pokušaji napada počeli i prije toga.
Amazon je saopštio da je u svojim sistemima za praćenje zlonamjernih aktivnosti zabilježio pokušaj iskorišćavanja ranjivosti još 17. oktobra, četiri dana prije zvanične objave. Riječ je o posebno pripremljenim sistemima koji služe kao mamac za napadače, kako bi bezbjednosni stručnjaci mogli da proučavaju njihove metode.
Nije poznato da li bi taj prvi pokušaj uspio na stvarnom sajtu. Ipak, nakon objavljivanja informacija o ranjivostima, bezbjednosne kompanije počele su da beleže nagli rast pokušaja napada.
Ovaj slijed događaja pokazuje da otkrivanje greške i njeno otklanjanje nisu isto. Vještačka inteligencija pomogla je stručnjacima da pronađu problem koji je godinama ostao neprimijećen, ali je sve što je uslijedilo ponovo zavisilo od ljudi, njihovih odluka i sposobnosti da se međusobno dogovore.
Tehnologija napreduje brže od sistema koji treba da je štite
Problem je nastao na ovolikoj a to je da veliki dio interneta oslanja se na softver čiju bezbjednost održava relativno mali broj ljudi.
Na održavanju i zaštiti PHP-a radi manji tim stručnjaka, među kojima su zaposleni koje finansira fondacija i volonteri. Istovremeno, zahvaljujući razvoju vještačke inteligencije, broj prijavljenih ranjivosti naglo raste.
Od početka jula, prema podacima PHP Foundation, bezbjednosni tim je obradio više od sto prijava za koje se ispostavilo da su netačne, da se ponavljaju ili da prijavljeni problem nije moguće potvrditi.
Vještačka inteligencija, dakle, ubrzava pronalaženje potencijalnih grešaka, ali ne znači da će svaka prijava biti tačna, niti da se svaka greška može jednostavno otkloniti.
Za takve poslove su i dalje potrebni iskusni programeri, vrijeme, novac i dobro organizovan proces odlučivanja.
Zbog toga PHP Foundation sada poziva kompanije i države čije usluge zavise od ovog programskog jezika da dugoročno finansiraju njegovu bezbjednost.
Ovo pitanje prevazilazi sam PHP. Kako modeli vještačke inteligencije postaju sve sposobniji, razmak između otkrivanja bezbjednosnog propusta i trenutka kada neko može da ga iskoristi postaje sve kraći.Institucije i kompanije zato više ne mogu da računaju na to da će imati nedjelje ili mjesece da reaguju. U pojedinim slučajevima presudni mogu biti sati.
Svijet
AMERIKA IZDALA HITNO UPOZORENJE: Prijeti napad u Moskvi, strahuju od velikog broja žrtava
Američka ambasada u Moskvi izdala je danas, 31. oktobra, hitno bezbjednosno upozorenje zbog ozbiljne prijetnje napadom na Muzej i park Caricino u ruskoj prijestonici. Prema upozorenju, postoji vjerodostojna prijetnja događajem koji bi mogao izazvati veliki broj žrtava.
Američke diplomate pozvale su svoje državljane da danas, 31. oktobra, izbjegavaju područje muzeja i parka te da se ne približavaju mjestima na kojima se okuplja veliki broj ljudi.
Na šta upozoravaju?
“Američka ambasada u Moskvi dobila je informacije o vjerodostojnoj prijetnji događajem koji bi mogao izazvati veliki broj žrtava danas, 31. oktobra, na području muzeja i parka Caricino”, stoji u upozorenju.
Ambasada nije objavila o kakvoj je tačno prijetnji riječ, ko bi mogao stajati iza nje niti na osnovu kojih je informacija izdala upozorenje.
Američkim državljanima savjetuje se da budu oprezni, prate lokalne medije, drže mobilne telefone napunjenim i uz sebe imaju identifikacione dokumente.
Security Alert: Threat to Tsaritysyno Museum Reserve in Moscow
The U.S. Embassy in Moscow is aware of a credible threat of a mass casualty event TODAY October 31, at the Tsaritsyno Museum Reserve in Moscow at Dolskaya Ulitsa 1, Moscow, Russia 11569. The U.S. government is coordinating with appropriate Russian authorities on a response.
Actions to take:
Avoid the Tsaritsyno Museum Reserve location TODAY, October 31, 2026. Avoid the area, stay alert, and avoid crowds.
Be aware of your surroundings.
Review your personal security plan.
Keep your cellphone charged in case of emergency.
Carry proper identification.
Monitor local media for any further information
Enroll in the Smart Traveler Enrollment Program (STEP ) to receive health and security updates.Assistance:
U.S. Embassy Moscow, Russia
+7 495 728-5577
MoscowACS@state.gov
U.S. Embassy Moscow web page
State Department – Consular Affairs (+001) 888-407-4747 or (+001) 202-501-4444
Russia Country InformationFollow us on Facebook and Twitter
State Department – Consular Affairs
1-888-407-4747 or 1-202-501-4444
— Посольство США в РФ/ U.S. Embassy Russia (@USEmbRu) October 31, 2026
Amerikanci u kontaktu sa ruskim vlastima
Prema izvještaju ruskog nezavisnog medija Nova gazeta Evropa, američke vlasti koordiniraju odgovor na prijetnju sa ruskim vlastima.
Upozorenje se odnosi na muzejsko-parkovski kompleks Caricino, popularno mjesto za šetnju i kulturna dešavanja na jugu Moskve.
Ruski portal Fontanka objavio je da je za danas u kompleksu bio predviđen koncert orguljske muzike te da internet stranica muzeja u trenutku njihovog izvještavanja nije bila dostupna, prenosi Index.
Zašto SAD već upozoravaju svoje građane da ne putuju u Rusiju?
Američki Stejt department ranije je izdao upozorenje najvišeg, četvrtog nivoa, kojim svojim državljanima savjetuje da ne putuju u Rusiju.
Među razlozima navode se rizik od terorističkih napada, posljedice rata u Ukrajini i mogućnost proizvoljnog pritvaranja američkih državljana.
SAD upozorava i da njegova ambasada ima ograničene mogućnosti pružanja pomoći Amerikancima u Rusiji.
Za sada nema potvrde da se u Caricinu dogodio napad. Ruske vlasti nisu objavile pojedinosti o mogućoj prijetnji.

PRVI DAN NOVEMBRA DONIO PRVE PAHULJE: Snijeg zabijelio Jahorinu, Vlašić, Bjelašnici i Romaniju

VAŽNA PROMJENA ZA SVE KOJI IMAJU NOVAC NA BANCI: Evo koliko će sada biti zaštićeni depoziti

PUŠILIN OPTUŽIO UKRAJINU ZA RATNI ZLOČIN: Tvrdi da ruske zarobljenike koriste kao bombaše samoubice

MINIĆ GRAĐANIMA: Više štedite, pa će struja manje poskupiti!

VIŠE OD 100 PROJEKATA U BANJALUCI: Pogledajte šta je sve urađeno tokom ove godine!

UHAPŠEN MARKO KRIČAK: Načelnik Uprave kriminalističke policije Srbije

Kako je otkrivena velika mana u KODU INTERNETA?

AMERIKA IZDALA HITNO UPOZORENJE: Prijeti napad u Moskvi, strahuju od velikog broja žrtava

NEREDI NA PROTESTIMA U EVROPI: U Parizu zapaljen policajac (VIDEO)

DVIJE GODINE OD PADA NADSTREŠNICE: Tragedija koja je promijenila Srbiju

“ŠOFER JE KRIV”! Dodik za nestanak 10 miliona maraka okrivio vozača, FARSA KOJA VRIJEĐA INTELIGENCIJU!

STANIVUKOVIĆEV PSS NAJJAČA OPOZICIONA SNAGA! Sa 12 mandata pretekli SDS i postali druga stranka u NSRS!

PREKINUO ŠETNJU SA AMERIKANCEM ZBOG DJECE! Gest Stanivukovića na Kastelu oduševio roditelje!

NIKOM NIJE ČUDNO? SVIMA PO 5 POSTO! Kako su koalicioni partneri SNSD-a dobili skoro isti broj mandata?

RADOJIČIĆ OTVORIO KARTE NAKON IZBORA “Dodik prepisuje naš program, a borba za delegate tek počinje!”

KOCKA JE OPET BAČENA! Kako su Stanivukovićevi zahtjevi o zabrani kockarnica preko noći postali Dodikova nova politika?

Školske uniforme nose dva odjeljenja u Banjaluci, INTERESOVANJE RODITELJA SVE VEĆE

“SA DRUGOG MJESTA NAPADAMO PRVO!” Stanivuković proslavio prvi rođendan PSS-a i poslao poruku “Ne zadovoljavamo se statusom opozicije!”

MNOGI OVO NISU PRIMIJETILI! Pogledajte dobro vrh Hrama u Banjaluci – krst krije nevjerovatnu vezu sa Beogradom!

ĐOKIĆ UZIMA STVAR U SVOJE RUKE “Slijedi analiza potrošnje električne energije onih koji se GRIJU NA STRUJU”

-
 Region3 dana ago
VUČIĆ SE HITNO OGLASIO ZBOG ZAHTJEVA ZA ČISTKU: „Ako studenti ruše vrh BIA, VBA i RTS-a, onda institucije ne postoje!“
-
 Politika3 dana ago
STANIVUKOVIĆ PODRŽAO AKCIJU ŠARGOVAČKIH ĐAKA! Gradi se memorijalni park za 52 stradala djeteta, poziv Vladi RS da pomogne
-
 Banjaluka1 dan ago
VIZIONARSKI PROJEKTI ZA GRAD NA VRBASU: Stanivuković najavio rekonstrukciju Gradskog mosta i istorijski projekat gondole do Banj brda
-
 Politika3 dana ago
OD ĐOKIĆEVOG VOZAČA DO SUPRUGA MINISTARA! Šema dodjele solarnih koncesija teških stotine miliona maraka!
-

 Politika2 dana ago
DRAMA OKO DVOTREĆINSKE VEĆINE: Dodiku fali nekoliko ruku za najavljene poteze, da li je već otvorena politička pijaca u Banjaluci?!
-
 Region2 dana ago
ČISTKA KOD ŽELJKA MITROVIĆA! Raspušten Teatar Odeon: 150 ljudi ostaje na ulici, najavio otkaze za čak 1.000 radnika! (VIDEO)
-
 Politika2 dana ago
UGOVOR IZ PAKLA! Zašto Srpska daje 100 miliona evra Rufiju za ugalj koji može “sahranjuje” TE Ugljevik?
-
 Svijet3 dana ago
Profesorica napastvovala dvojicu učenika: IDE U ZATVOR