Hronika
ODŠTETA ĆE BITI VISOKA: Oglasio se advokat Srbina koji je preživio dramu u avionu
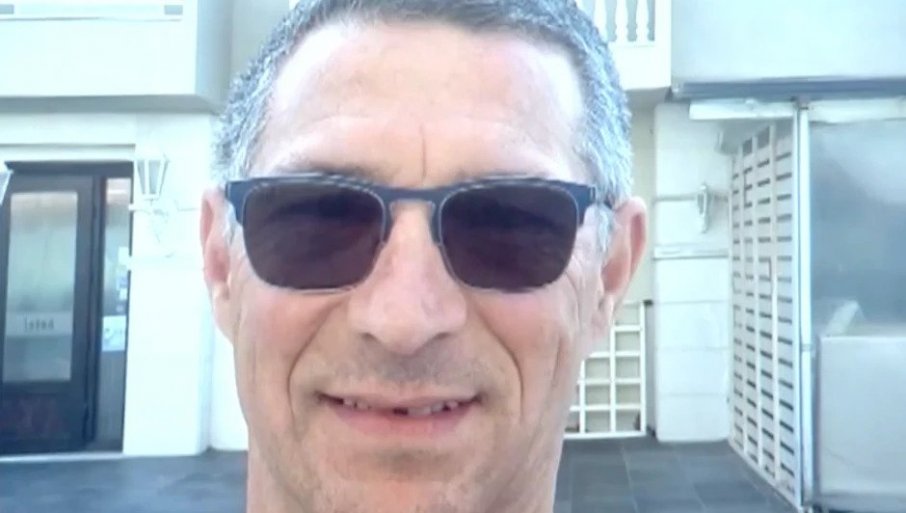
Ono što je proživio Ljubiša Karović tokom leta iz Soluna za Minhen, nikome ne bi trebalo da se desi. Potpuno neočekivano, proživio je pravu golgotu i bio nadomak užasne smrti, kada je umalo ispao iz aviona.
Srećom, drama je okončana bez ozbiljnih posljedica po život, ali sa težim tjelesnim povredama od kojih bi trebalo, poslije određenog vremena, u potpunosti da se oporavi. Bar od onih fizičkih.
Naravno, od Srbina se očekuje da, čim bude bio u stanju, pokrene sudski proces protiv odgovornih, a njegov advokat Vasilis Cijaras u razgovoru za portal Telegraf.rs otkrio je u kakvom je stanju Ljubiša.
“Moj klijent nosi kragnu, ima povrede po cijelom tijelu. Doktori su mu rekli da je obavezno da je nosi najmanje šest sedmica. Poslije tih šest sedmica mora da se vrati u bolnicu da provjeri da li će mu biti potrebna operacija ili nešto slično tome. Dok ne budemo imali cjelokupnu sliku o ovom slučaju, ne mogu da govorim o odšteti. Biće visoka. Siguran sam da će biti visoka”, rekao je Cijaras, pa dodao:
“Život mog klijenta bio je ugrožen. Da nije nosio pojas bio bi mrtav. Pola njegovog tijela bilo je dva-tri minuta van aviona, tačnije grudi, glava i ruke. I ne samo to. Rajaner je objavio da je laž da je moj klijent bio izvan aviona dva minuta. Ali, danas sam imao kontakt sa advokatom koji zastupa ženu koja je sjedila pored mog klijenta, nije njegova supruga. Ona je vrlo jasno potvrdila da je moj klijent bio van aviona dva do tri minuta, da je bio isisan i da su ljudi pokušavali da ga uvuku unutra.”
Kada su ljudi konačno uvukli Ljubišu u avion, prizor je bio više nego šokantan, pošto mu je glava izgledala potpuno neprirodno.
“Pošto je bio uvučen u avion, onesvijestio se još dva-tri puta. Sve što sam saznao bilo je od njegove supruge. Ona je vidjela sve, jer je sjedila blizu. Šokiralo me je kada sam čuo da mi je rekla da je Ljubiši, kada su ga uvukli, glava bila kao sunđer. Bila je naduvena i unakažena. Mislili su da je mrtav. Tada su mu masirali lice jer je glava bila puna krvi, poslije nekoliko minuta tek tada se lice vratilo u normalu. To mi je rekla supruga mog klijenta, kao i žena koja je sjedila pored njega”, poručio je Cijaras.
Uprkos svemu, zastupnik Karovića još ne može da kaže tačan iznos kada je riječ o novčanoj odšteti za pretrpljeni fizički i psihički bol.
“Prvo ćemo sačekati da vidimo sve tehničke izvještaje Nacionalnog odbora za bezbjednost saobraćaja (NTSB) i našeg tehničara. Pregled aviona završen je prije dva dana, tako da je letjelica sada slobodna da je Rajaner koristi, a za četiri dana doći će ljudi iz Amerike, Evropske unije i francuske kompanije koja je proizvela motore kako bi pregledali letjelicu i motor. Tek kada budemo imali sve podatke, moći ćemo da pričamo o odšteti”, jasan je bio Cijaras.
Za kraj je otkrio gdje će biti sprovedena istraga, ali još nije siguran gdje će biti vođen sudski postupak.
“Dobra stvar je što se krivična istraga obavlja u Solunu. Tužilac će podići optužnicu u Solunu protiv svih odgovornih, a ko je odgovoran otkriće se kasnije, poslije istrage. Gdje ćemo tražiti odštetu, vidjećemo ko će biti nadležan. Mada, mislim da će Grčka biti nadležna jer je avion bio u Grčkoj kada se sve to dogodilo. Postoji mogućnost i da se to dogodilo u Sjevernoj Makedoniji, nisam još siguran, čekamo tačne informacije o tome”, zaključio je Cijaras.






Hronika
CERT REPUBLIKE SRPSKE UPOZORAVA: Mogući hakerski napadi
CERT Republike Srpske (CERT RS) obavjestio je institucije, organizacije i administratore informacionih sistema da je otkrio kritičnu bezbjednosnu ranjivost u programskom jeziku PHP.
Kako su saopštili iz CERT-a, urađene su hitne bezbjednosne zakrpe za dvije kritične ranjivosti, označene kao CVE-2026-109618 i CVE-2026-109619, koje mogu omogućiti udaljeno izvršavanje proizvoljnog programskog koda (Remote Code Execution – RCE) bez prethodne autentifikacije.
Obje ranjivosti, kako navode iz CERT-a, ocijenjene su sa 9,2 od maksimalnih 10 bodova prema CVSS v4.0 metodologiji, što ih svrstava u kategoriju kritičnih bezbjednosnih propusta.
“Prema dostupnim informacijama, već su zabilježeni pokušaji njihovog iskorištavanja, zbog čega se svim organizacijama koje koriste PHP preporučuje da bez odlaganja izvrše provjeru i ažuriranje svojih sistema”, ističu iz CERT-a i dodaju:
“Navedene ranjivosti prisutne su u osnovnim komponentama PHP-a, koji se široko koristi za razvoj i izvršavanje web aplikacija i internet servisa”.
Šta hakeri mogu uraditi iskorištavanjem ranjivosti?
Njihovo uspješno iskorištavanje, zavisno od konfiguracije sistema, može omogućiti napadačima:
- neovlašćeno izvršavanje programskog koda na pogođenim serverima;
- kompromitaciju web aplikacija i informacionih sistema;
- neovlašćen pristup povjerljivim podacima;
- narušavanje integriteta i dostupnosti servisa;
- dalje širenje napada unutar informacione infrastrukture.
Koji serveri i internet servisi su ugroženi?
“Riziku su izložene PHP instalacije koje obrađuju web zahtjeve, uključujući okruženja koja koriste Apache mod_php, PHP-FPM, php-cgi, FrankenPHP i LiteSpeed”, objašnjavaju iz CERT-a i nastavljaju:
“Posebnu pažnju potrebno je posvetiti javno dostupnim web servisima, kao i sistemima koji obrađuju osjetljive podatke”.
Koje verzije PHP-a donose bezbjednosne zakrpe?
PHP razvojni tim je 21. oktobra 2026. godine, navode iz CERT-a, objavio sljedeće ispravljene verzije:
PHP verzija Ispravljena verzija
PHP 8.2 8.2.35
PHP 8.3 8.3.36
PHP 8.4 8.4.27
PHP 8.5 8.5.12
Korisnicima starijih verzija PHP-a preporučuje se prelazak na podržane verzije ili primjena odgovarajućih bezbjednosnih zakrpa koje obezbjeđuje dobavljač operativnog sistema ili softverske distribucije.
Kojih šest mjera zaštite preporučuje CERT Srpske?
CERT RS preporučuje svim institucijama, organizacijama i administratorima informacionih sistema da prioritetno sprovedu sljedeće mjere:
1. Identifikacija potencijalno pogođenih sistema
Izvršiti provjeru svih servera, web portala, aplikacija i servisa koji koriste PHP, uključujući sisteme koje održavaju eksterni dobavljači.
2. Provjera instaliranih verzija
Utvrditi verzije PHP-a koje se koriste i provjeriti dostupnost odgovarajućih bezbjednosnih ispravki.
3. Hitna primjena zakrpa
Bez odlaganja izvršiti ažuriranje pogođenih sistema na ispravljene verzije PHP-a ili instalirati odgovarajuće bezbjednosne pakete dobavljača. Nakon ažuriranja potrebno je ponovo pokrenuti odgovarajuće servise i potvrditi da se koristi ispravljena verzija.
4. Privremeno ograničavanje pristupa
U slučajevima kada nije moguće odmah izvršiti ažuriranje, razmotriti privremeno ograničavanje pristupa pogođenim servisima, naročito onima koji su dostupni putem interneta. Ove mjere ne predstavljaju potpunu zamjenu za instaliranje zakrpa.
5. Pojačan bezbjednosni nadzor
Izvršiti analizu sistemskih i aplikacionih evidencija, pratiti neuobičajene zahtjeve prema web serverima i provjeriti eventualne pokazatelje kompromitacije.
6. Provjera sistema koje održavaju treća lica
Od ugovorenih dobavljača, hosting provajdera i pružalaca usluga održavanja zatražiti potvrdu da su izvršene potrebne provjere i primijenjene odgovarajuće bezbjednosne mjere.
“CERT RS nastavlja da prati razvoj situacije i preporučuje svim korisnicima PHP tehnologija da redovno prate zvanična bezbjednosna saopštenja i blagovremeno primjenjuju dostupne zakrpe”, zaključuju iz CERT-a.
Hronika
JEZIVE RIJEČI SUDIJE KOJE LEDE KRV! Političaru 15 godina robije zbog silovanja dvije djevojčice “Ni trunke stida i kajanja!”

Bivši lider DUP-a Džefri Donaldson osuđen je na 15 godina zatvora pred Krunskim sudom u Njuriju zbog niza seksualnih krivičnih djela počinjenih u prošlosti, uključujući jedno silovanje nad dvije žene dok su bile djeca.
Sudija Pol Remzi rekao je da je Džefri Donaldson nakon što je proglašen krivim “još odlučnije nastavio da poriče optužbe”.
“Nije bilo, a bez sumnje neće ni biti, nijedne riječi kajanja, izvinjenja ili stida od ovog čovjeka, kojim bi svojim žrtvama pružio makar trunku utjehe”, rekao je sudija. On je dodao da je Donaldson doživio “katastrofalan pad” i “sramotu”. Džefri Donaldson je sjevernoirski političar i bivši lider Demokratske unionističke partije (DUP), jedne od glavnih unionističkih stranaka u Sjevernoj Irskoj, koja se zalaže za ostanak Sjeverne Irske u sastavu Ujedinjenog Kraljevstva.
Donaldson je decenijama bio aktivan u politici Sjeverne Irske, a predvodio je DUP od 2021. do 2024. godine, kada je podnio ostavku nakon što je optužen za seksualna krivična djela, piše Kurir.
Hronika
OVO SU CARINICI KOJI SU UZIMALI NOVAC NA GP GRADIŠKA: SIPA ih uhapsila zbog sumnje na primanje mita

U okviru akcije SIPA-e „Scilence“ u Gradišci su juče uhapšena četiri carinika zbog sumnje da su primali mito kako bi pogodovali pojedinim uvoznicima prilikom carinjenja robe na Graničnom prelazu Gradiška.
Uhapšeni su Danko Butulija, Zoran Makivić, Pero Milanović i Ljubiša Tolimir, koji su bili angažovani na ovom graničnom prelazu.
Prema informacijama iz istrage, oni su osumnjičeni da su od pojedinaca uzimali novac kako bi im omogućili povoljniji tretman prilikom uvoza određene robe na carinsko područje Bosne i Hercegovine.
SIPA hapsila carinike zbog sumnje na korupciju
Iz Tužilaštva BiH juče je saopšteno, bez navođenja identiteta osumnjičenih, da su četiri carinska službenika uhapšena zbog sumnje na koruptivna krivična djela, odnosno primanje dara u vidu novca kako bi pogodovali pri uvozu određene robe.
Nakon hapšenja, osumnjičeni će biti predmet daljih postupaka Tužilaštva BiH, a tužilac će u zakonskom roku odlučiti o narednim mjerama i radnjama.
Za sada važi pretpostavka nevinosti, odnosno niko od osumnjičenih ne može biti smatran krivim dok se njegova krivica ne utvrdi pravosnažnom sudskom odlukom.
Tegeltija: „Nisu izdržali provokativni nastup“
Hapšenje carinika komentarisao je i direktor Uprave za indirektno oporezivanje BiH Zoran Tegeltija.
On je rekao da će UIO BiH Tužilaštvu dostaviti snimke videonadzora sa granice, kao i druge podatke koji bi mogli biti značajni za istragu.
„Naši carinici, nažalost, nisu izdržali provokativni nastup pojedinaca koji su sami nudili mito, koje su oni, nažalost, primili, zbog čega će vjerovatno odgovarati. Iako su sami pojedinačni iznosi bili mali, to ih ni na koji način ne opravdava, jer su apsolutno počinili to krivično djelo“, rekao je Tegeltija.
Slučaj na Graničnom prelazu Gradiška tako ponovo otvara pitanje korupcije na mjestima gdje službenici imaju direktan kontakt sa građanima i privrednicima, ali i značaj kontrole rada carinskih službenika putem videonadzora i drugih mehanizama nadzora.

CERT REPUBLIKE SRPSKE UPOZORAVA: Mogući hakerski napadi

NEMA PREGOVORA SA IRANOM, nešto će se dogoditi uskoro!

SNIMAK BLANUŠE STIGAO DO TUŽILAŠTVA: Formiran predmet zbog neovlaštenog snimanja i objavljivanja

SLUČAJ VAREŠ: Prošlo 10 mjeseci od nalaza o olovu u krvi, izvor trovanja i dalje nepoznat, kakva su iskustva u svijetu?

ŠUME RS U NOVOM KREDITU OD 55 MILIONA KM: Novac ide i na stare dugove, dobavljače i Poresku upravu

SKANDAL U OS BiH: Uhapšen oficir zbog droge, u kancelariji pronađena bomba

TUČA U ALBANSKOM PARLAMENTU: Sjednica se pretvorila u opšti haos

JESTE LI OSJETILI U NOVČANIKU? Statistika kaže da zarađujemo više, ali sve je skuplje

MUK DO NEDJELJE UVEČE! U ponoć stupa na snagu izborna tišina pred vanredne parlamentarne izbore u Srbiji!

GUBITAŠ DOBIJA NAJVEĆI DIO KOLAČA! Željeznice RS ponovo na milionskoj infuziji iz budžeta!

“OBIČNA KORUMPIRANA GO*NA!” Sin Željke Cvijanović brutalno izvrijeđao i optužio MUP! (FOTO)

LYKOS U REPUBLICI SRPSKOJ! Ko će kopati, šta se traži, KO BI ZARADIO I ŠTA OSTAJE GRAĐANIMA?

“ŠOFER JE KRIV”! Dodik za nestanak 10 miliona maraka okrivio vozača, FARSA KOJA VRIJEĐA INTELIGENCIJU!

GDJE JE SADA OBEĆANA STABILNOST? RiTE Ugljevik sutra u ponoć staje sa radom!

MANIPULACIJA GLASOVIMA JE MOGUĆA! Kako su “fantomski” birači, sumnjivi skeneri i afera Smartmatic bacili sjenu na izbore u Srpskoj

“ŠTA JE TU SPORNO?” Minić priznao da Srpska ima tajne ugovore u SAD-u: Milioni idu lobistima, detalji POD KLJUČEM!

I TO SMO PLATILI! Šefovi Trampove kampanje stigli kod DODIKA TIK PRED IZBORE, isplivali tajni ugovori i milionske cifre!

“DRŽ’TE LOPOVA!” Vlada traži odgovorne za kolaps RiTE “Ugljevik”???

ERS KUPUJE NAJSKUPLJU STRUJU! Rasulo u Ugljeviku došlo na naplatu, STIŽU LI VEĆI RAČUNI?!

STRANCI OČARANI BANJALUKOM! Šta je to što u grad na Vrbasu privlači turiste iz cijelog svijeta?

-
 Politika3 dana ago
“ŠOFER JE KRIV”! Dodik za nestanak 10 miliona maraka okrivio vozača, FARSA KOJA VRIJEĐA INTELIGENCIJU!
-

 Politika2 dana ago
SLIJEDI LI PLJAČKA VIJEKA U UGLJEVIKU? Radnik otkriva kako se priprema teren za ulazak privatnika “Samo jedno ležište vrijedi 5,7 milijardi evra!”
-

 Politika3 dana ago
“NIJE KRIV LUKA, KRIVI SU PAPIRI!” Kako se direktor Elektroprivrede pere od novog udara na standard građana
-
 Politika2 dana ago
EKOCID SA POTPISOM DRŽAVE: Bagerima upali u srce Nacionalnog parka „Sutjeska“! Bazen košta kao luksuzna vila, a dozvola nema ni na mapi!
-
 Društvo2 dana ago
„RAČUN ZA NERAD JE DOŠAO NA NAPLATU!“ Saša Trivić “Nećemo finansirati socijalni mir i propast termoelektrana!”
-

 Politika1 dan ago
STANIŠIĆ PORUČIO PETROVIĆU “Ljubiša, ostavi se RATA NA FEJSBUKU, 300 ljudi ti ostaje bez posla!”
-
 Banjaluka2 dana ago
BANJALUKA RUŠI REKORDE: Stranci napunili grad, a jedan mjesec donio više od 23.000 noćenja
-
 Politika3 dana ago
CRNI MART ZA DOMAĆINSTVA U SRPSKOJ! Dodik najavio drastično poskupljenje struje, evo ko će platiti najveći ceh!