Hronika
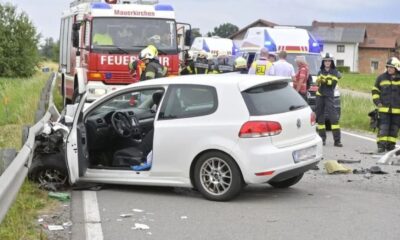
NESREĆA KOD BIJELJINE! Pijani vozač sa automobilom završio u kanalu
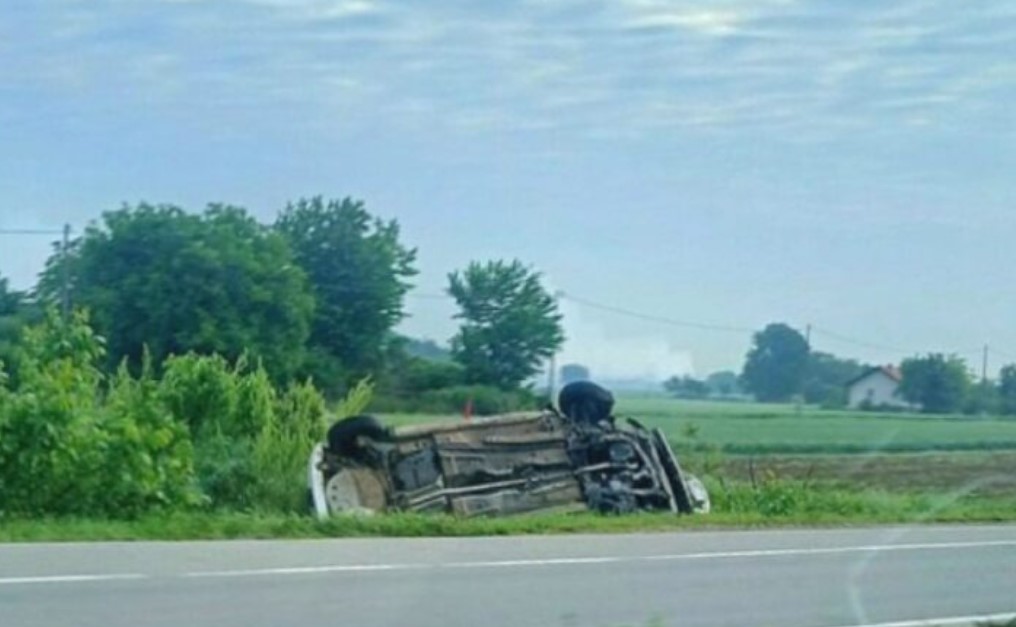
Vozač “opela” čiji su inicijali D.L. povrijeđen je u slijetanju vozila sa kolovoza na bijeljinskoj obilaznici, rečeno je u Policijskoj upravi Bijeljina.
Ljekari se nisu izjasnili o stepenu povreda, a on je zadržan na liječenju u zdravstvenoj ustanovi u Bijeljini.
Alkotestiranjem je utvrđeno da je vozač D.L. imao 1,23 promila alkohola u krvi.
Saobraćajna nesreća dogodila se kod skretanja za mjesto Velika Obarska u 2.40 časova.






Hronika
ZATVOR ZBOG MILIONSKIH MALVERZACIJA! Dvije godine robije za bivšu direktoricu APIF-a, dužna 180.000 KM
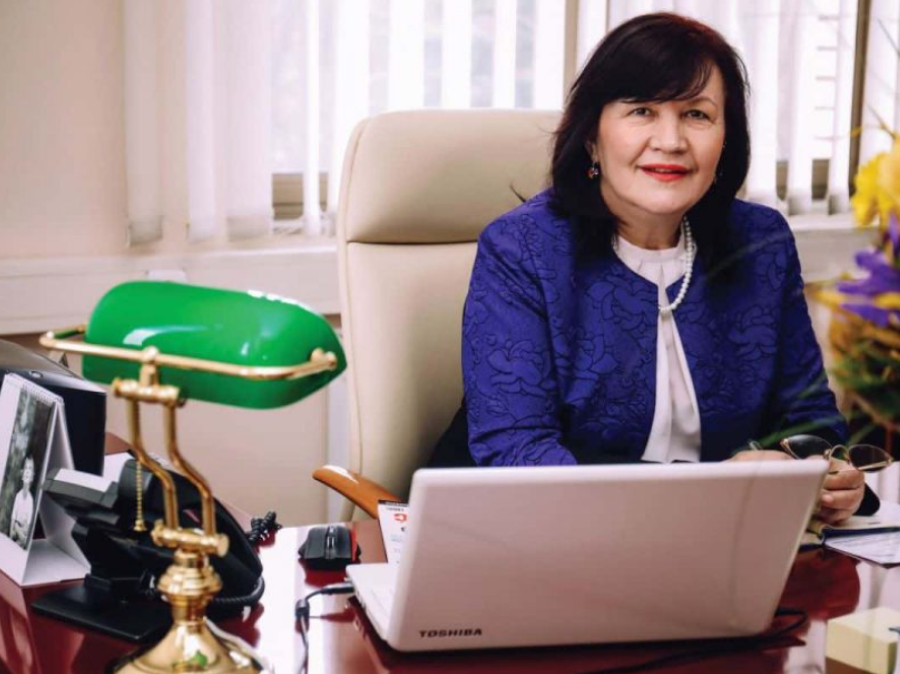
Bivša direktorica Agencije za posredničke, informatičke i finansijske usluge (APIF) Jelena Ćetković osuđena je u Okružnom sudu u Banjaluci na dvije godina zatvora zbog zloupotrebe službenog položaja ili ovlašćenja. Presudom je obavezana da APIF-u ime naknade štete isplati 180.238 KM.
Kako je saopšteno iz Suda, navodeći inicijale, optužena to mora da plati u roku od 15 dana nakon pravosnažnosti presude. Navodi se da je oštećena strana u ovom slučaju u preostalom dijelu postavljenog imovinskopropravnog zahtjeva upućena na parnični postupak.
Prema optužnici banjalučkog Okružnog tužilaštva, Ćetkovićeva je 2017. i 2018. godine, bez saglasnosti Upravnog odbora, povećala sebi platu sa 2.500 na 2.970 KM, a potom na 3.580 KM, čime je pribavila korist od 26.952 KM i za isti iznos oštetila APIF.
Tereti se i da je od početka 2018. do kraja 2019. godine suprotno pravilniku odobrila isplatu minulog rada svim zaposlenima po stopi od 0,5 odsto, čime je pričinjena šteta od 84.050 KM.
Na teret joj se stavlja i da je nezakonito isplatila oko 70.000 KM za prevoz, te da je pet penzionera isplaćeno po 100 KM bez pravnog osnova. Optužena je i da je jednom radniku, uz zakonsku otpremninu, isplatila i dodatnih 4.000 KM.
Ova presuda je nepravosnažna i na nju je dozvoljena žalba Vrhovnom sudu Republike Srpske.
Hronika
CERT REPUBLIKE SRPSKE UPOZORAVA: Mogući hakerski napadi
CERT Republike Srpske (CERT RS) obavjestio je institucije, organizacije i administratore informacionih sistema da je otkrio kritičnu bezbjednosnu ranjivost u programskom jeziku PHP.
Kako su saopštili iz CERT-a, urađene su hitne bezbjednosne zakrpe za dvije kritične ranjivosti, označene kao CVE-2026-109618 i CVE-2026-109619, koje mogu omogućiti udaljeno izvršavanje proizvoljnog programskog koda (Remote Code Execution – RCE) bez prethodne autentifikacije.
Obje ranjivosti, kako navode iz CERT-a, ocijenjene su sa 9,2 od maksimalnih 10 bodova prema CVSS v4.0 metodologiji, što ih svrstava u kategoriju kritičnih bezbjednosnih propusta.
“Prema dostupnim informacijama, već su zabilježeni pokušaji njihovog iskorištavanja, zbog čega se svim organizacijama koje koriste PHP preporučuje da bez odlaganja izvrše provjeru i ažuriranje svojih sistema”, ističu iz CERT-a i dodaju:
“Navedene ranjivosti prisutne su u osnovnim komponentama PHP-a, koji se široko koristi za razvoj i izvršavanje web aplikacija i internet servisa”.
Šta hakeri mogu uraditi iskorištavanjem ranjivosti?
Njihovo uspješno iskorištavanje, zavisno od konfiguracije sistema, može omogućiti napadačima:
- neovlašćeno izvršavanje programskog koda na pogođenim serverima;
- kompromitaciju web aplikacija i informacionih sistema;
- neovlašćen pristup povjerljivim podacima;
- narušavanje integriteta i dostupnosti servisa;
- dalje širenje napada unutar informacione infrastrukture.
Koji serveri i internet servisi su ugroženi?
“Riziku su izložene PHP instalacije koje obrađuju web zahtjeve, uključujući okruženja koja koriste Apache mod_php, PHP-FPM, php-cgi, FrankenPHP i LiteSpeed”, objašnjavaju iz CERT-a i nastavljaju:
“Posebnu pažnju potrebno je posvetiti javno dostupnim web servisima, kao i sistemima koji obrađuju osjetljive podatke”.
Koje verzije PHP-a donose bezbjednosne zakrpe?
PHP razvojni tim je 21. oktobra 2026. godine, navode iz CERT-a, objavio sljedeće ispravljene verzije:
PHP verzija Ispravljena verzija
PHP 8.2 8.2.35
PHP 8.3 8.3.36
PHP 8.4 8.4.27
PHP 8.5 8.5.12
Korisnicima starijih verzija PHP-a preporučuje se prelazak na podržane verzije ili primjena odgovarajućih bezbjednosnih zakrpa koje obezbjeđuje dobavljač operativnog sistema ili softverske distribucije.
Kojih šest mjera zaštite preporučuje CERT Srpske?
CERT RS preporučuje svim institucijama, organizacijama i administratorima informacionih sistema da prioritetno sprovedu sljedeće mjere:
1. Identifikacija potencijalno pogođenih sistema
Izvršiti provjeru svih servera, web portala, aplikacija i servisa koji koriste PHP, uključujući sisteme koje održavaju eksterni dobavljači.
2. Provjera instaliranih verzija
Utvrditi verzije PHP-a koje se koriste i provjeriti dostupnost odgovarajućih bezbjednosnih ispravki.
3. Hitna primjena zakrpa
Bez odlaganja izvršiti ažuriranje pogođenih sistema na ispravljene verzije PHP-a ili instalirati odgovarajuće bezbjednosne pakete dobavljača. Nakon ažuriranja potrebno je ponovo pokrenuti odgovarajuće servise i potvrditi da se koristi ispravljena verzija.
4. Privremeno ograničavanje pristupa
U slučajevima kada nije moguće odmah izvršiti ažuriranje, razmotriti privremeno ograničavanje pristupa pogođenim servisima, naročito onima koji su dostupni putem interneta. Ove mjere ne predstavljaju potpunu zamjenu za instaliranje zakrpa.
5. Pojačan bezbjednosni nadzor
Izvršiti analizu sistemskih i aplikacionih evidencija, pratiti neuobičajene zahtjeve prema web serverima i provjeriti eventualne pokazatelje kompromitacije.
6. Provjera sistema koje održavaju treća lica
Od ugovorenih dobavljača, hosting provajdera i pružalaca usluga održavanja zatražiti potvrdu da su izvršene potrebne provjere i primijenjene odgovarajuće bezbjednosne mjere.
“CERT RS nastavlja da prati razvoj situacije i preporučuje svim korisnicima PHP tehnologija da redovno prate zvanična bezbjednosna saopštenja i blagovremeno primjenjuju dostupne zakrpe”, zaključuju iz CERT-a.
Hronika
JEZIVE RIJEČI SUDIJE KOJE LEDE KRV! Političaru 15 godina robije zbog silovanja dvije djevojčice “Ni trunke stida i kajanja!”

Bivši lider DUP-a Džefri Donaldson osuđen je na 15 godina zatvora pred Krunskim sudom u Njuriju zbog niza seksualnih krivičnih djela počinjenih u prošlosti, uključujući jedno silovanje nad dvije žene dok su bile djeca.
Sudija Pol Remzi rekao je da je Džefri Donaldson nakon što je proglašen krivim “još odlučnije nastavio da poriče optužbe”.
“Nije bilo, a bez sumnje neće ni biti, nijedne riječi kajanja, izvinjenja ili stida od ovog čovjeka, kojim bi svojim žrtvama pružio makar trunku utjehe”, rekao je sudija. On je dodao da je Donaldson doživio “katastrofalan pad” i “sramotu”. Džefri Donaldson je sjevernoirski političar i bivši lider Demokratske unionističke partije (DUP), jedne od glavnih unionističkih stranaka u Sjevernoj Irskoj, koja se zalaže za ostanak Sjeverne Irske u sastavu Ujedinjenog Kraljevstva.
Donaldson je decenijama bio aktivan u politici Sjeverne Irske, a predvodio je DUP od 2021. do 2024. godine, kada je podnio ostavku nakon što je optužen za seksualna krivična djela, piše Kurir.

CRNI REKORD U EVROPI: Zbog ekstremnih vrućina ovog ljeta umrlo više od 50.000 ljudi

FRANCUSKA MOBILEŠE 80.000 POLICAJACA I ŽANDARMA UOČI NOVIH PROTESTA: Na ulice izlaze specijalci i oklopna vozila

BORAC ODUŠEVIO BANJALUKU: Velika evropska pobjeda protiv KuPS-a, Stanivuković poslao snažnu poruku

OPOZICIJA ZA ISTIM STOLOM? SDS najavio prve sastanke sa Stanivukovićevim i Vukanovićem

MINISTARKA OBEĆALA, FOND DEMANTOVAO! Inostrani penzioneri u RS ipak moraju da plaćaju 10,2% za zdravstvo

ZATVOR ZBOG MILIONSKIH MALVERZACIJA! Dvije godine robije za bivšu direktoricu APIF-a, dužna 180.000 KM

MERC “Realno da Crna Gora do 2028. postane članica EU”

JASNA PORUKA VUČIĆA! “Srbija nije samo Beograd!“ Skupovi „Ujedinjene Srbije“ u čak 150 mjesta”

CIK BiH! Nova naredba o kontrolnom brojanju

ŠOK ZA RADNIKE! Kompanija koja je kupila „Ledo“ zatvara fabriku, na ulici ostaje 150 ljudi

“OBIČNA KORUMPIRANA GO*NA!” Sin Željke Cvijanović brutalno izvrijeđao i optužio MUP! (FOTO)

“ŠOFER JE KRIV”! Dodik za nestanak 10 miliona maraka okrivio vozača, FARSA KOJA VRIJEĐA INTELIGENCIJU!

GDJE JE SADA OBEĆANA STABILNOST? RiTE Ugljevik sutra u ponoć staje sa radom!

MANIPULACIJA GLASOVIMA JE MOGUĆA! Kako su “fantomski” birači, sumnjivi skeneri i afera Smartmatic bacili sjenu na izbore u Srpskoj

“ŠTA JE TU SPORNO?” Minić priznao da Srpska ima tajne ugovore u SAD-u: Milioni idu lobistima, detalji POD KLJUČEM!

“DRŽ’TE LOPOVA!” Vlada traži odgovorne za kolaps RiTE “Ugljevik”???

STRANCI OČARANI BANJALUKOM! Šta je to što u grad na Vrbasu privlači turiste iz cijelog svijeta?

ERS KUPUJE NAJSKUPLJU STRUJU! Rasulo u Ugljeviku došlo na naplatu, STIŽU LI VEĆI RAČUNI?!

STANIVUKOVIĆ VRATIO MILIONE GRAĐANIMA, Prijedor i Doboj ostavili djecu na cjedilu! RAZLIKA KOJA OTVARA OČI!

DŽABA DALI MILIONE LOBISTIMA! Dodiku propadaju planovi u SAD, izbio skandal s Trampovim savjetnicima!

-

 Politika3 dana ago
SLIJEDI LI PLJAČKA VIJEKA U UGLJEVIKU? Radnik otkriva kako se priprema teren za ulazak privatnika “Samo jedno ležište vrijedi 5,7 milijardi evra!”
-
 Politika3 dana ago
EKOCID SA POTPISOM DRŽAVE: Bagerima upali u srce Nacionalnog parka „Sutjeska“! Bazen košta kao luksuzna vila, a dozvola nema ni na mapi!
-

 Politika2 dana ago
STANIŠIĆ PORUČIO PETROVIĆU “Ljubiša, ostavi se RATA NA FEJSBUKU, 300 ljudi ti ostaje bez posla!”
-
 Politika1 dan ago
ĐOKIĆ UZIMA STVAR U SVOJE RUKE “Slijedi analiza potrošnje električne energije onih koji se GRIJU NA STRUJU”
-
 Banjaluka3 dana ago
BANJALUKA RUŠI REKORDE: Stranci napunili grad, a jedan mjesec donio više od 23.000 noćenja
-
 Društvo3 dana ago
„RAČUN ZA NERAD JE DOŠAO NA NAPLATU!“ Saša Trivić “Nećemo finansirati socijalni mir i propast termoelektrana!”
-
 Region2 dana ago
KLADIONICE NEMAJU DILEMU! Objavljene najnovije kvote za izbore u Srbiji, Vučić sam formira Vladu?!
-
 Banjaluka2 dana ago
SVJETSKA ELITA ANIMACIJE U BANJALUCI: Počinje 18. Festival animiranog filma